SincablesEC te invita cordialmente a nuestro taller práctico de Protección de Ataques de Fuerza Bruta en MikroTik. La protección contra ataques de fuerza bruta en MikroTik se basa en el uso de reglas de firewall para limitar intentos repetidos de conexión no autorizados.
🌐Temas Destacados:
✅ Introducción a Reglas de Firewall ✅ Configuración de RouterOS
Webinar celebrado el miércoles 04 de diciembre a las 11:00 am, hora de Ecuador. #MikroTikFirewall
Link de Inscripción: 📌https://us06web.zoom.us/webinar/register/WN_jkEKyzthS76QUYiOeKdptA
Video completo del Protección de Ataques de Fuerza Bruta en MikroTik
Si no pudiste asistir en esta ocasión, te invitamos a participar en nuestros próximos eventos.
Resumen y preguntas del webinar «Protección de Ataques de Fuerza Bruta en MikroTik»
Buenos días con todos los presentes soy Elisa de SincablesEC y es un gusto para mi acompañarles el día de hoy en este webinar con temática Protección de Ataques de Fuerza Bruta en MikroTik.
Objetivos del webinar:
Implementar medidas de protección contra ataques de fuerza bruta en dispositivos MikroTik.
Impedir que actores malintencionados accedan a los dispositivos Mikrotik.
Contenido a desarrollar:
Introducción a ataques de fuerza bruta
Configuración de RouterOS
Demostración en tiempo real
Detalles técnicos:
La implementación de listas de bloqueo dinámicas en MikroTik es fundamental, ya que permite mitigar ataques provenientes de direcciones IP maliciosas. Además, esta estrategia no solo refuerza la seguridad de la red, sino que también mejora su estabilidad al prevenir accesos no autorizados.
El uso de Address Lists para filtrar tráfico no deseado en MikroTik no solo mejora significativamente la seguridad de la red, sino que también facilita la administración del tráfico. Además, esta herramienta permite identificar y bloquear amenazas de manera eficiente, lo que garantiza una protección más robusta para los dispositivos conectados.
La configuración de reglas de acceso basadas en GeoIP en MikroTik no solo permite restringir el tráfico a regiones específicas, sino que también contribuye a aumentar la seguridad de la red. Además, esta funcionalidad es especialmente útil en entornos donde se requiere un control preciso del acceso, lo que ayuda a minimizar riesgos asociados con conexiones no autorizadas desde ubicaciones desconocidas.
Configuración:
Tiempo necesario: 20 minutos
Guía de desbloqueo paso a paso
Acceder al RouterOS:
Asegúrate de tener permisos administrativos para realizar cambios en la configuración del firewall.
Crear reglas para proteger SSH:
Dirígete al menú de IP > Firewall y selecciona la pestaña Filter Rules. Aquí crearás reglas para identificar y bloquear intentos fallidos de conexión al puerto SSH (22).
Configurar listas de direcciones:
Las listas de direcciones son clave para esta configuración. Accede a IP > Firewall > Address List y verifica que las direcciones IP se agreguen correctamente a las listas que configuraste en las reglas. Esto te permitirá monitorear y administrar las IP bloqueadas.
Ajustar tiempos de bloqueo:
En cada regla, puedes definir un tiempo de bloqueo mediante la opción Address List Timeout.
Habilitar logging para monitoreo:
Activa el registro de eventos desde System > Logging para monitorear intentos fallidos y actividades sospechosas. Esto te permitirá analizar patrones de ataque y mejorar las reglas según sea necesario.
Probar la configuración:
Finalmente, realiza pruebas simulando intentos fallidos desde una dirección IP de prueba. Verifica que las direcciones IP se agreguen a las listas correctas y que el acceso se bloquee como esperas.
Preguntas frecuentes sobre Protección de Ataques de Fuerza Bruta en MikroTik
¿Qué es un ataque de fuerza bruta?
Es un intento de acceso no autorizado mediante prueba de combinaciones de usuario y contraseña.
¿Qué servicios son los más vulnerables a ataques de fuerza bruta?
SSH, Winbox y HTTP/HTTPS.
¿Es posible recibir alertas sobre intentos de fuerza bruta?
Sí, puedes configurar MikroTik para enviar alertas por correo electrónico o syslog cuando se detecten múltiples intentos fallidos.
¿Por qué es importante protegerse contra ataques de fuerza bruta en MikroTik?
MikroTik, como cualquier dispositivo de red, puede ser objetivo de estos ataques. Implementar protección ayuda a evitar accesos no autorizados, proteger la red y mantener la estabilidad del sistema.
¿Cómo puedo identificar un ataque de fuerza bruta en MikroTik?
Puedes identificarlo revisando los registros de eventos en System > Logging. Para ello, busca múltiples intentos fallidos de inicio de sesión desde una misma dirección IP en un corto período de tiempo. Además, es importante analizar si estos intentos se repiten de forma constante, lo cual podría indicar un posible ataque de fuerza bruta. Por lo tanto, monitorear estos registros regularmente es clave para mantener la seguridad de tu red.
$163,99El precio original era: $163,99.$149,99El precio actual es: $149,99.+ IVA
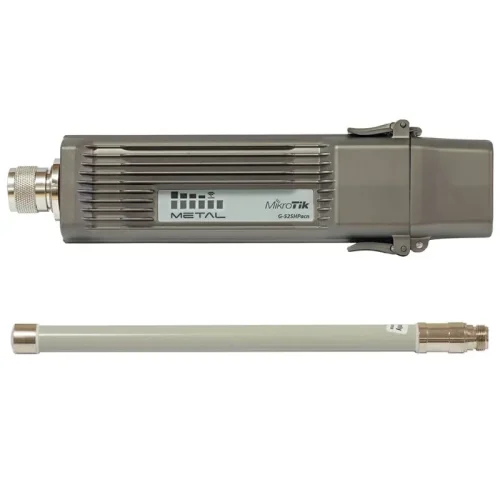
Agregar al carritoAñadir "RBMetalG-52SHPacn Access Point Omni MikroTik Banda Dual" al carrito
Elisa Vinueza
Soy Elisa Vinueza, Tecnóloga en Redes y Telecomunicaciones con conocimientos sólidos en protocolos TCP/IP, transmisión de datos y seguridad de red. Mi trayectoria incluye la implementación efectiva de infraestructuras de red y la resolución proactiva de problemas en entornos dinámicos. Estoy comprometida con mantenerme actualizada en las últimas tendencias y tecnologías para ofrecer soluciones innovadoras y eficientes en mi trabajo.